Tu utilises Calendly, Acuity Scheduling ou Square Appointments pour gérer tes réservations ? Sais-tu où sont exactement hébergées les données de tes clients — noms, emails, numéros de téléphone, historiques de rendez-vous ?
Si la réponse est "aux États-Unis", tu dois absolument lire cet article. Depuis l'invalidation du Privacy Shield en 2020 (arrêt Schrems II) et avec l'application du Cloud Act américain, utiliser un logiciel de réservation hébergé aux USA expose ton entreprise française à des risques juridiques et financiers considérables : amendes RGPD jusqu'à 20 millions d'euros ou 4% du chiffre d'affaires mondial.
Dans ce guide, on décortique les différences entre hébergement français et américain, les implications légales du Cloud Act, et comment choisir une solution de réservation conforme RGPD avec hébergement européen.
Réservation + visioconférence dans un seul outil.

Réservation + visioconférence dans un seul outil.
Pourquoi l'hébergement des données est crucial pour le RGPD
Le RGPD (Règlement Général sur la Protection des Données) impose des règles strictes sur le traitement et le stockage des données personnelles des citoyens européens. L'un des principes fondamentaux : tu es responsable de la protection des données, même si tu les confies à un prestataire externe.
Article 44 RGPD : "Tout transfert de données à caractère personnel [...] vers un pays tiers [...] n'a lieu que si [...] les conditions prévues au présent chapitre sont respectées."
Concrètement, si ton logiciel de réservation héberge les données de tes clients aux États-Unis, tu effectues un "transfert de données vers un pays tiers". Ce transfert doit :
- ✅ Garantir un niveau de protection équivalent à celui de l'UE
- ✅ Respecter les droits des personnes concernées (accès, rectification, effacement)
- ✅ Offrir des voies de recours effectives en cas de violation
Problème : Les États-Unis ne garantissent PAS ce niveau de protection à cause du Cloud Act.
Cloud Act : La menace américaine pour les données européennes
Le CLOUD Act (Clarifying Lawful Overseas Use of Data Act) est une loi américaine adoptée en 2018 qui permet aux autorités américaines (FBI, NSA, etc.) d'accéder aux données détenues par toute entreprise américaine, peu importe où ces données sont physiquement stockées.
Implications concrètes du Cloud Act
1. Accès sans consentement : Les autorités américaines peuvent accéder aux données de tes clients français sans te prévenir et sans leur consentement. Même si les données sont hébergées dans un datacenter à Paris, si l'entreprise propriétaire du logiciel est américaine (comme Calendly, Square, Acuity), le Cloud Act s'applique.
2. Pas de voie de recours : Les personnes concernées (tes clients) n'ont aucun moyen de contester l'accès. Contrairement à une procédure judiciaire européenne (mandat, contrôle judiciaire), le Cloud Act permet des réquisitions secrètes.
3. Conflit direct avec le RGPD : Le RGPD exige que tu informes les personnes en cas d'accès à leurs données et que tu leur offres des voies de recours. Le Cloud Act interdit cette transparence. Résultat : tu es en violation du RGPD si tu utilises un logiciel américain.
Exemple concret : Cabinet médical utilisant Calendly
Un cabinet médical à Lyon utilise Calendly pour gérer les prises de rendez-vous. Les données patients (noms, emails, motifs de consultation) sont stockées sur les serveurs AWS de Calendly aux États-Unis. En vertu du Cloud Act, le FBI peut demander à Calendly l'accès à ces données sans prévenir le cabinet ou les patients. Le cabinet est alors en violation de l'article 44 du RGPD et risque une amende de la CNIL (Commission Nationale de l'Informatique et des Libertés). Amende potentielle : jusqu'à 4% du chiffre d'affaires annuel.
Privacy Shield invalidé : Les conséquences
Le Privacy Shield était un accord entre l'UE et les États-Unis censé encadrer les transferts de données transatlantiques. En juillet 2020, la Cour de Justice de l'Union Européenne (CJUE) a invalidé le Privacy Shield dans l'arrêt Schrems II, estimant que les lois de surveillance américaines (dont le Cloud Act) ne garantissaient pas un niveau de protection adéquat pour les données européennes.
Que reste-t-il après Schrems II ?
1. Clauses Contractuelles Types (CCT) : Tu peux toujours transférer des données vers les USA en utilisant les CCT approuvées par la Commission européenne. MAIS ces clauses seules ne suffisent plus. Tu dois effectuer une "analyse d'impact sur le transfert" (Transfer Impact Assessment - TIA) pour prouver que les données sont protégées malgré le Cloud Act. Résultat : c'est complexe, chronophage, et incertain.
2. Data Privacy Framework (2023) : En juillet 2023, un nouveau cadre (EU-US Data Privacy Framework) a remplacé le Privacy Shield. Mais attention : il est lui aussi contesté par les associations de défense de la vie privée (NOYB, La Quadrature du Net) car le Cloud Act reste inchangé. Un "Schrems III" est probable.
Position de la CNIL
La CNIL (autorité française de protection des données) a publié plusieurs mises en garde concernant les transferts vers les USA :
"Les données de santé hébergées par des prestataires américains sont particulièrement à risque. Les professionnels de santé doivent privilégier des hébergeurs européens certifiés HDS (Hébergeur de Données de Santé)."
En 2024, la CNIL a infligé plusieurs amendes à des entreprises françaises utilisant Google Analytics (hébergement USA) sans garanties suffisantes. Le même raisonnement s'applique aux logiciels de réservation hébergés aux USA.
France vs USA : Comparaison de l'hébergement pour réservations
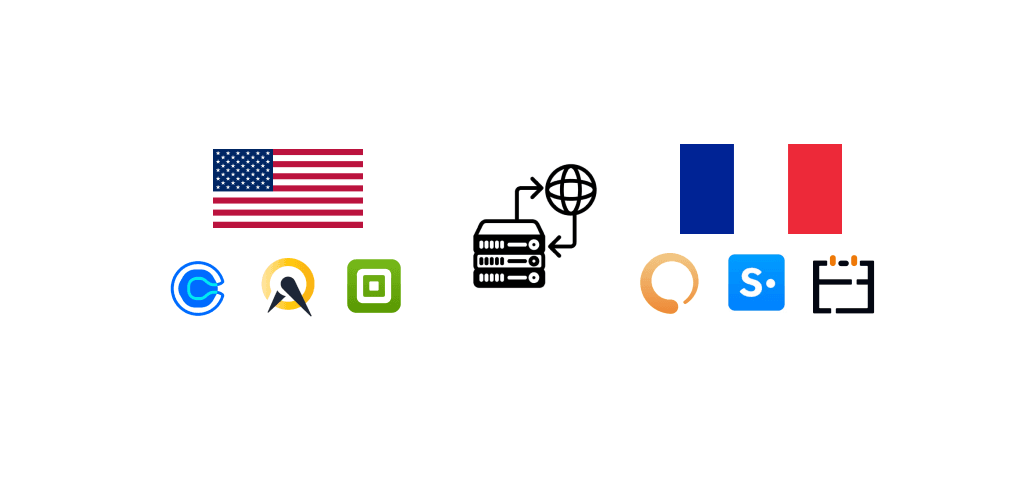
Comparaison hébergement France/UE vs USA pour logiciels de réservation
| Critère | Hébergement France/UE | Hébergement USA |
|---|---|---|
| 📍 Localisation serveurs | France, Allemagne, UE | USA (AWS, Google Cloud, Azure US) |
| ⚖️ Législation applicable | RGPD (25/05/2018) | Cloud Act (2018) + FISA 702 |
| 🔒 Accès gouvernemental | Mandat judiciaire UE requis, contrôle indépendant | Accès secret sans mandat (Cloud Act) |
| 👤 Droits des personnes | Accès, rectification, effacement, portabilité | Droits limités, pas de recours contre surveillance |
| 💰 Risque d'amende RGPD | Faible (conformité native) | Élevé (jusqu'à 20M€ ou 4% CA) |
| 🏥 Données de santé | Certifications HDS disponibles | Interdites par CNIL sans garanties |
| 🛡️ Souveraineté numérique | Garantie (cloud souverain) | Aucune (soumis à lois US) |
| 📊 Transparence | Obligation d'informer les personnes | Gag orders (interdiction d'informer) |
| ⚡ Performance | Latence faible pour utilisateurs UE | Latence élevée pour utilisateurs UE |
| 🌍 Transfert de données | Aucun transfert hors UE | Transfert vers pays tiers (risqué) |
Verdict : L'hébergement français/européen offre une conformité RGPD garantie, une protection contre le Cloud Act, et des performances optimales pour les utilisateurs européens. Pour toute entreprise française, c'est le seul choix vraiment sûr.
Réservation + visioconférence dans un seul outil.
Réservation + visioconférence dans un seul outil.
Solutions de réservation hébergées aux USA
Voici les logiciels de réservation populaires hébergés aux États-Unis et leurs risques RGPD.
1. Calendly
Entreprise : Calendly LLC, Atlanta, Géorgie (USA)
Hébergement : Amazon Web Services (AWS) - serveurs USA
Risques RGPD :
- ❌ Soumis au Cloud Act américain
- ❌ Transfert de données vers pays tiers sans garanties adéquates
- ❌ Pas de conformité RGPD native
- ⚠️ Calendly propose des CCT mais elles ne protègent pas contre le Cloud Act
2. Acuity Scheduling
Entreprise : Squarespace Inc., New York (USA) - racheté en 2019
Hébergement : Infrastructure Squarespace (USA)
Risques RGPD :
- ❌ Entreprise américaine soumise au Cloud Act
- ❌ Données clients stockées aux USA
- ❌ Même problématique que Calendly pour le RGPD
3. Square Appointments
Entreprise : Block Inc. (anciennement Square Inc.), San Francisco (USA)
Hébergement : AWS USA + infrastructure Square
Risques RGPD :
- ❌ Entreprise américaine, Cloud Act applicable
- ❌ Données de paiement + réservations stockées USA
- ⚠️ Particulièrement risqué : combine données financières et personnelles
- ❌ Non recommandé par la CNIL pour entreprises françaises
Verdict sur les solutions US : Calendly, Acuity et Square Appointments sont tous soumis au Cloud Act et présentent des risques RGPD significatifs pour les entreprises françaises. Bien qu'ils proposent des CCT, ces clauses ne protègent pas contre l'accès gouvernemental américain.
Solutions de réservation hébergées en France/Europe
Voici les alternatives européennes avec hébergement conforme RGPD.
1. meetergo (Recommandé)
Entreprise : Société allemande (Berlin) - 100% européenne
Hébergement : Nuremberg am Main, Allemagne (Hetzner) - Datacenter ISO 27001
Conformité RGPD :
- ✅ 100% conforme RGPD nativement (aucun transfert hors UE)
- ✅ Serveurs en Allemagne sous législation UE stricte
- ✅ Aucun accès possible via Cloud Act (pas d'attache USA)
- ✅ DPA (Data Processing Agreement) fourni automatiquement
- ✅ meetergo Log (transcription IA) : traitement 100% local sur appareil, zéro cloud
Fonctionnalités supplémentaires :
- 🎥 Vidéoconférence intégrée (meetergo connect) avec chiffrement E2E
- 📊 CRM commercial intégré : pipeline, deals, contacts
- 🔗 Intégrations natives : HubSpot, Pipedrive, Salesforce, Stripe (EU)
- 💰 Prix : À partir de 12,90 € par personne et par mois (moins cher que Calendly avec meilleure conformité)
Verdict : meetergo est la solution idéale pour les entreprises françaises cherchant une conformité RGPD totale avec vidéoconférence et CRM intégrés. Hébergement allemand = protection maximale contre Cloud Act.
2. SmartAgenda
Entreprise : Société française (Paris)
Hébergement : France (datacenters français certifiés)
Conformité RGPD :
- ✅ 100% français, conformité RGPD native
- ✅ Données hébergées exclusivement en France
- ✅ Interface en français, support français
Limites : Pas de vidéoconférence intégrée, fonctionnalités de base, moins adapté aux équipes commerciales complexes.
3. Zeeg
Entreprise : Société allemande
Hébergement : Allemagne (Open Telekom Cloud - Deutsche Telekom)
Conformité RGPD :
- ✅ RGPD conforme, hébergement allemand
- ✅ Souveraineté numérique européenne garantie
Limites : Fonctionnalités moins avancées que meetergo, pas de CRM intégré.
Verdict européen : Les trois solutions (meetergo, SmartAgenda, Zeeg) offrent une conformité RGPD garantie. meetergo se distingue par ses fonctionnalités complètes (vidéo + CRM) et son hébergement allemand haute sécurité.
Réservation + visioconférence dans un seul outil.
Réservation + visioconférence dans un seul outil.
Tableau comparatif : Hébergement France/UE vs USA
Comparatif hébergement et conformité RGPD des logiciels de réservation 2026
| Solution | Hébergement | Conformité RGPD | Cloud Act | Recommandation |
|---|---|---|---|---|
| meetergo | 🇩🇪 Allemagne (Nuremberg) | ✅ Native | ✅ Protégé | 🏆 Meilleur choix |
| SmartAgenda | 🇫🇷 France | ✅ Native | ✅ Protégé | ✅ Bon pour PME |
| Zeeg | 🇩🇪 Allemagne | ✅ Native | ✅ Protégé | ✅ Alternative simple |
| Calendly | 🇺🇸 USA (AWS) | ❌ Risque élevé | ❌ Exposé | ⛔ Non recommandé |
| Acuity Scheduling | 🇺🇸 USA | ❌ Risque élevé | ❌ Exposé | ⛔ Non recommandé |
| Square Appointments | 🇺🇸 USA (AWS) | ❌ Risque élevé | ❌ Exposé | ⛔ Non recommandé |
3 scénarios réels : Impact de l'hébergement
Scénario 1 : Cabinet médical à Marseille
Profil : Cabinet de médecins généralistes, 5 praticiens, 800 patients/mois, téléconsultations + consultations physiques.
Avant (avec Calendly) :
- ❌ Données patients (noms, emails, motifs) hébergées AWS USA
- ❌ Exposition au Cloud Act → violation article 9 RGPD (données de santé)
- ❌ Risque d'amende CNIL : jusqu'à 4% CA (exemple : 50 000€ pour un CA de 1,25M€)
Après (avec meetergo) :
- ✅ Données hébergées à Nuremberg (Allemagne) - conformité RGPD garantie
- ✅ Vidéo E2E intégrée pour téléconsultations (pas besoin de Zoom séparé)
- ✅ meetergo Log (transcription locale) - zéro donnée envoyée au cloud
💡 Résultat : Protection juridique totale + économies (pas de Zoom Pro à 20€/mois × 5 = 100€/mois économisés). ROI : 1 200€/an + zéro risque d'amende.
Scénario 2 : Agence de marketing digital à Paris
Profil : Agence de 12 personnes, clients grands comptes (CAC 40), audits SEO et stratégie digitale.
Avant (avec Acuity Scheduling) :
- ❌ Données clients (contacts grands comptes) stockées USA
- ❌ Clients grands comptes refusent l'usage d'outils US (clauses RGPD strictes)
- ❌ Perte de crédibilité : "Vous nous vendez du RGPD mais vous n'êtes pas conformes ?"
Après (avec meetergo) :
- ✅ Hébergement allemand = argument commercial ("Nous respectons ce que nous prêchons")
- ✅ Clients grands comptes satisfaits (clauses RGPD respectées)
- ✅ CRM intégré = meilleur suivi des prospects (taux de conversion +15%)
💡 Résultat : Conservation de 2 grands comptes (200K€ CA annuel) qui menaçaient de partir à cause de non-conformité RGPD. ROI incalculable.
Scénario 3 : Avocat spécialisé en droit des affaires à Lyon
Profil : Cabinet d'avocats de 3 associés, clients entreprises (M&A, contentieux commercial).
Avant (avec Square Appointments) :
- ❌ Données clients (entreprises, dossiers sensibles) hébergées USA
- ❌ Violation du secret professionnel (article 226-13 Code pénal) si accès Cloud Act
- ❌ Risque pénal pour l'avocat (1 an de prison + 15 000€ d'amende)
Après (avec SmartAgenda - hébergement France) :
- ✅ Données en France = respect du secret professionnel
- ✅ Conformité Ordre des Avocats (recommandation d'hébergement français)
- ✅ Protection pénale garantie
💡 Résultat : Zéro risque pénal, conformité totale avec l'Ordre des Avocats. ROI : protection de la réputation + tranquillité juridique.
Comment vérifier où sont hébergées tes données ?
Avant de choisir un logiciel de réservation, pose ces 5 questions au fournisseur :
1. Où sont physiquement situés vos serveurs ? Exige une réponse précise (ville, pays, datacenter). "Cloud européen" ne suffit pas — AWS a des serveurs en Europe mais l'entreprise reste américaine (Cloud Act applicable).
2. Quelle est la nationalité de votre entreprise ? Une entreprise américaine est soumise au Cloud Act, même si ses serveurs sont en Europe.
3. Fournissez-vous un DPA (Data Processing Agreement) conforme RGPD ? C'est obligatoire (article 28 RGPD). Le DPA doit lister les mesures de sécurité et le droit applicable.
4. Les données sont-elles transférées hors UE ? Si oui, sur quelle base juridique (CCT, décision d'adéquation) ? Et quelle TIA (Transfer Impact Assessment) a été réalisée ?
5. Utilisez-vous des sous-traitants ? Si oui, où sont-ils situés ? Un fournisseur européen peut utiliser des sous-traitants américains (AWS, Google Cloud), ce qui expose au Cloud Act.
Le même raisonnement vaut pour tes canaux de contact. La plateforme WhatsApp Business, par exemple, est hébergée par Meta, et son stockage local ne propose pas la France comme région. Le guide WhatsApp Business Cloud détaille les régions disponibles et les prérequis.
Red flags (signes d'alerte)
- 🚩 Réponse vague sur la localisation des serveurs
- 🚩 "Nous respectons le RGPD" sans détails techniques
- 🚩 Absence de DPA ou DPA générique non personnalisé
- 🚩 Mention de "Privacy Shield" (invalide depuis 2020)
- 🚩 Refus de fournir la liste des sous-traitants
Questions fréquentes
Le Cloud Act s'applique-t-il même si les serveurs sont en Europe ?
Oui, absolument. Le Cloud Act s'applique à toute entreprise américaine, peu importe où elle stocke physiquement les données. Si tu utilises Calendly (entreprise US) avec serveurs AWS Europe, le Cloud Act s'applique quand même. Seule solution : choisir une entreprise européenne avec serveurs européens (ex: meetergo).
Puis-je utiliser Calendly si je signe les CCT (Clauses Contractuelles Types) ?
Les CCT sont une base juridique pour les transferts vers les USA, mais depuis l'arrêt Schrems II, elles ne suffisent plus. Tu dois réaliser une Transfer Impact Assessment (TIA) et prouver que les données sont protégées malgré le Cloud Act. En pratique, c'est impossible à garantir pour un outil américain. La CNIL peut te sanctionner même avec des CCT signées.
Le Data Privacy Framework de 2023 remplace-t-il le Privacy Shield ?
Oui, le EU-US Data Privacy Framework a été adopté en juillet 2023 pour remplacer le Privacy Shield. MAIS il est déjà contesté devant la CJUE par des associations comme NOYB et La Quadrature du Net, car le Cloud Act reste inchangé. Un "Schrems III" est probable. Pour éviter tout risque, privilégie l'hébergement européen.
Quels sont les risques réels si j'utilise un logiciel US ?
Les risques sont triples : 1) Amende CNIL jusqu'à 20M€ ou 4% CA mondial (article 83 RGPD). 2) Droit de recours des personnes concernées (tes clients) qui peuvent te poursuivre pour dommages (article 82 RGPD). 3) Perte de réputation et de confiance, particulièrement dommageable pour les professions réglementées (avocats, médecins, consultants).
meetergo est-il vraiment protégé contre le Cloud Act ?
Oui, meetergo est une entreprise allemande avec serveurs à Nuremberg (Hetzner, datacenter certifié ISO 27001). Aucun lien avec les USA, donc aucune exposition au Cloud Act. Les données restent à 100% en Union Européenne et sont protégées par le RGPD et la loi allemande sur la protection des données (BDSG), l'une des plus strictes au monde.
Hébergement français vs hébergement allemand : quelle différence ?
Les deux offrent une conformité RGPD garantie, car la France et l'Allemagne sont dans l'UE. L'Allemagne a historiquement des lois de protection des données plus strictes (héritage de la Stasi), ce qui explique pourquoi de nombreux fournisseurs soucieux de la vie privée (ProtonMail, Tutanota, meetergo) choisissent des datacenters allemands. Pour un utilisateur français, les deux sont excellents.
Conclusion : Privilégier l'hébergement français/européen
Le choix de l'hébergement de ton logiciel de réservation n'est pas qu'une question technique — c'est une décision juridique, financière et éthique.
Hébergement USA (Calendly, Acuity, Square) : Exposition au Cloud Act, risque d'amende RGPD jusqu'à 20M€, violation du secret professionnel pour les professions réglementées, perte de confiance des clients grands comptes. Les CCT et le Data Privacy Framework ne protègent pas suffisamment.
Hébergement France/Europe (meetergo, SmartAgenda, Zeeg) : Conformité RGPD native, protection contre le Cloud Act, souveraineté numérique garantie, respect du secret professionnel, argument commercial auprès de clients sensibilisés. meetergo se distingue par ses fonctionnalités complètes (vidéoconférence E2E + CRM intégré) tout en offrant une protection juridique maximale.
Pour toute entreprise française — cabinet médical, agence, cabinet d'avocats, consultant — l'hébergement européen n'est plus une option, c'est une nécessité. Les amendes RGPD sont réelles (la CNIL a infligé plus de 200M€ d'amendes depuis 2018), et la tendance est à la sévérité croissante contre les transferts vers les USA.
Prêt à passer à une solution conforme RGPD ? Essaie meetergo gratuitement — hébergement Nuremberg, vidéo E2E intégrée, CRM inclus. Protection juridique garantie, zéro exposition Cloud Act.